¿Qué pasa si ignoro las actualizaciones de WordPress durante un año?
Ignorar las actualizaciones de WordPress durante un año no suele provocar una explosión inmediata. Esa es, precisamente, la trampa. El sitio sigue cargando, el formulario parece funcionar, el logotipo continúa en su sitio como un retrato familiar en una casa que ya tiene termitas. Todo luce normal. Hasta que deja de serlo. 🧨
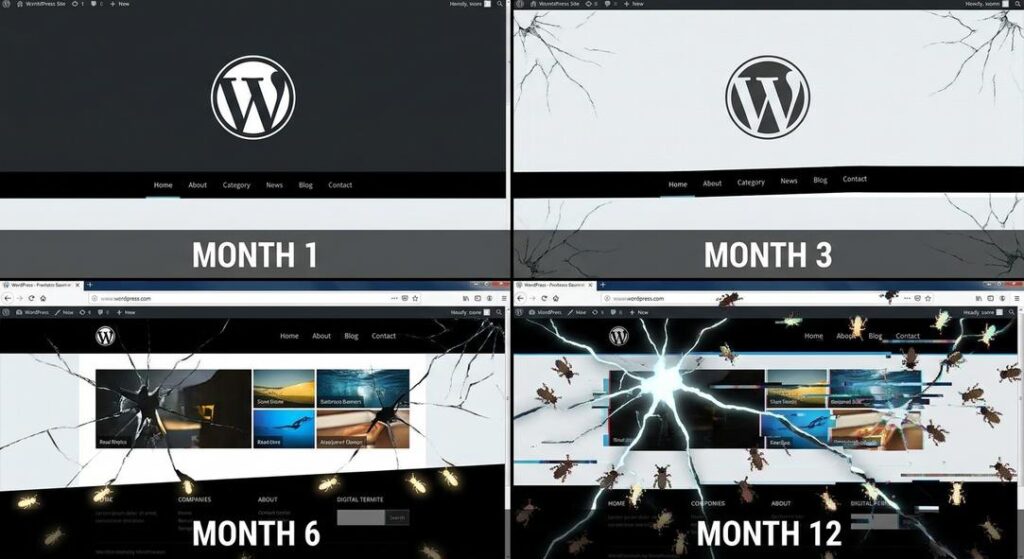
Un año sin actualizar WordPress es mucho tiempo en Internet. En la vida cotidiana, doce meses pueden ser apenas una estación larga: cumpleaños, facturas, algún café olvidado sobre la mesa. En la web, en cambio, un año es una era geológica. Cambian versiones de PHP, se descubren vulnerabilidades en plugins, los navegadores endurecen sus reglas, Google ajusta criterios, los atacantes automatizan nuevos barridos y el sitio que ayer parecía estable empieza a parecerse a un barco elegante con el casco abierto.
La pregunta no es solo “qué pasa si no actualizo WordPress”. La pregunta más honesta sería: ¿qué estoy permitiendo que ocurra mientras miro hacia otro lado?
Contenido del artículo
- Qué significa realmente “no actualizar WordPress”
- Qué ocurre durante los primeros meses
- El escenario después de un año sin mantenimiento
- Riesgos de seguridad: la puerta no se rompe, se queda entreabierta
- Rendimiento, SEO y experiencia de usuario
- Compatibilidad con plugins, temas, PHP y hosting
- El coste real de aplazar las actualizaciones
- Cómo recuperar un WordPress abandonado durante un año
- Plan profesional para no volver a caer en el abandono
Qué significa realmente “no actualizar WordPress” ⚙️
Cuando alguien dice “no he actualizado WordPress”, suele referirse a una cosa nebulosa, casi doméstica: ese numerito rojo en el panel de administración que uno promete atender “el viernes”. Pero en términos técnicos, hay varias capas implicadas.
No actualizar puede significar dejar sin tocar:
- El núcleo de WordPress, es decir, el CMS en sí.
- Plugins, que añaden funciones como formularios, SEO, comercio electrónico, reservas, membresías o caché.
- Temas, responsables del diseño y, a menudo, también de parte de la lógica del sitio.
- Traducciones, menos dramáticas, pero importantes para coherencia y seguridad en algunos casos.
- La versión de PHP, que depende del servidor y afecta rendimiento, compatibilidad y soporte.
- La base de datos, especialmente cuando plugins grandes como WooCommerce realizan cambios estructurales.
- Dependencias externas, como librerías JavaScript, APIs de pago, sistemas de email o integraciones con CRM.
WordPress, conviene recordarlo, no es una estatua. Es un ecosistema vivo. Y los ecosistemas vivos tienen una virtud incómoda: si no los cuidas, no se congelan en el tiempo; se degradan. Un sitio sin mantenimiento no permanece joven como en una fotografía antigua. Envejece como fruta bajo una ventana soleada.
Dato útil: WordPress impulsa una parte enorme de la web mundial, por encima del 40% de todos los sitios según mediciones ampliamente citadas por W3Techs. Esa popularidad es una fortaleza —comunidad, documentación, plugins, talento disponible— y también una invitación permanente para atacantes automatizados. No porque WordPress sea “inseguro” por naturaleza, sino porque es visible, rentable y ubicuo.
Qué ocurre durante los primeros meses sin actualizar
Al principio, casi nada. Y ese “casi nada” ha arruinado más sitios que cualquier error visible.
Durante las primeras semanas, tu web puede seguir funcionando con impecable indiferencia. El formulario envía correos. Las páginas cargan. El plugin de SEO continúa mostrando lucecitas verdes con esa falsa autoridad de semáforo urbano. Uno piensa: “¿Ves? No era tan grave”. La ironía es fina: el sitio no se está salvando; simplemente aún no ha sido probado por la mala suerte.
En los primeros meses suelen acumularse pequeños desajustes:
- Plugins que empiezan a mostrar avisos de compatibilidad.
- Funciones obsoletas de PHP registradas en los logs del servidor.
- Pequeños errores visuales en el editor de bloques.
- Conflictos entre plugins que sí se actualizan automáticamente y otros que quedan atrás.
- Advertencias de seguridad silenciosas que nadie lee porque nadie entra al panel con mirada técnica.
Este es el periodo de la apariencia. La web está bien en la superficie y comprometida en sus fundamentos. Es el contraste clásico: escaparate limpio, almacén incendiándose lentamente.
¿Y si tengo activadas las actualizaciones automáticas?
Buena pregunta. WordPress incorpora actualizaciones automáticas para versiones menores del núcleo desde hace años. También permite activar actualizaciones automáticas para plugins y temas. Algunos proveedores de hosting gestionado aplican parches por su cuenta.
Eso ayuda mucho. Pero no convierte el mantenimiento en magia. Las actualizaciones automáticas pueden reducir riesgo, no sustituir una revisión profesional. Un plugin puede actualizarse y romper una integración. Una plantilla antigua puede no entenderse con una versión nueva de WooCommerce. Un sitio puede recibir parches menores y aun así quedar atrasado en versiones mayores, dependencias, PHP o arquitectura.
La automatización es un paraguas. No es un techo.
El escenario después de un año sin mantenimiento 📅
Después de doce meses, el problema ya no es una actualización pendiente. Es una acumulación de deuda técnica. Y la deuda técnica se parece mucho a la deuda financiera: cuanto más se ignora, más intereses cobra. Solo que aquí los intereses vienen en forma de malware, caídas, lentitud, errores de checkout y llamadas urgentes un domingo.
En un año típico, WordPress puede recibir varias versiones mayores, numerosas versiones menores, parches de seguridad y cambios relacionados con el editor, la API REST, compatibilidad con PHP, mejoras de rendimiento o endurecimiento del sistema. Paralelamente, los plugins populares publican actualizaciones constantes. Algunos corrigen errores menores; otros cierran vulnerabilidades críticas.
El problema no es que tu web se haya perdido “una actualización”. Se ha perdido una conversación entera.
| Área afectada | Qué puede ocurrir tras un año sin actualizar | Impacto probable |
|---|---|---|
| Seguridad WordPress | Vulnerabilidades conocidas en plugins, temas o núcleo sin parchear. | Infección por malware, redirecciones maliciosas, spam SEO, robo de datos. |
| Rendimiento web | Código antiguo, incompatibilidad con versiones modernas de PHP, caché mal optimizada. | Carga lenta, peor experiencia de usuario, mayor consumo de recursos. |
| SEO | Errores técnicos, enlaces inyectados, páginas basura, problemas de Core Web Vitals. | Pérdida de posiciones, advertencias en Search Console, desindexación parcial. |
| Compatibilidad | Plugins desfasados respecto al núcleo, tema obsoleto, APIs externas cambiadas. | Errores visibles, formularios fallidos, pagos interrumpidos, editor roto. |
| Costes de mantenimiento | Las tareas simples se convierten en intervención correctiva. | Más horas técnicas, necesidad de staging, auditoría, limpieza o reconstrucción. |
Un año sin actualizaciones no siempre termina en desastre, claro. Hay sitios que sobreviven. También hay gente que cruza una avenida con los ojos cerrados y llega al otro lado. No conviene convertir la anécdota en estrategia.
Riesgos de seguridad: la puerta no se rompe, se queda entreabierta 🔐
La seguridad web rara vez fracasa con música de película. Casi nunca aparece un atacante encapuchado mirando tu página con odio personal. Lo más común es algo menos cinematográfico y más eficaz: bots automatizados recorriendo Internet, probando versiones vulnerables de plugins conocidos, buscando endpoints expuestos, formularios débiles o instalaciones abandonadas.
Si tu WordPress lleva un año sin actualizar, es posible que algunas de sus vulnerabilidades ya estén documentadas públicamente. Y aquí está el detalle desagradable: una vez publicada una vulnerabilidad, también se publican pistas. A veces pruebas de concepto. A veces exploits completos. El parche que tú no instalaste puede convertirse, con el tiempo, en una guía turística para intrusos.
La mayoría de incidentes no vienen del núcleo, sino del ecosistema
El núcleo de WordPress suele tener un proceso de seguridad maduro y una comunidad muy activa. Eso no significa que sea invulnerable, pero sí que los problemas graves suelen recibir atención rápida. En la práctica, muchos incidentes en sitios WordPress provienen de plugins y temas vulnerables, especialmente cuando están abandonados, mal programados o instalados sin criterio.
Informes de empresas de seguridad del ecosistema WordPress, como Patchstack, Wordfence y Sucuri, han señalado repetidamente que una gran proporción de vulnerabilidades detectadas pertenece a plugins y temas. No es extraño: ahí vive la diversidad, y también el desorden. Hay plugins excelentes mantenidos por equipos serios; hay otros que parecen escritos durante una tormenta eléctrica y luego olvidados en un cajón.
Tipos de ataques frecuentes en WordPress desactualizado
- Cross-Site Scripting (XSS): permite inyectar scripts maliciosos que pueden afectar a usuarios o administradores.
- SQL Injection: puede exponer, modificar o destruir información de la base de datos si el código vulnerable no valida correctamente las entradas.
- Privilege Escalation: un usuario con permisos bajos puede obtener capacidades administrativas.
- File Upload Arbitrario: permite subir archivos maliciosos, como shells PHP.
- Remote Code Execution: uno de los escenarios más graves: ejecución remota de código en el servidor.
- Redirecciones maliciosas: visitantes enviados a sitios de phishing, apuestas, descargas falsas o malware.
- SEO spam: páginas ocultas, enlaces farmacéuticos, contenido basura indexado por Google.
El punto crítico: cuanto más tiempo pasa sin actualizar, más probable es que una vulnerabilidad pase de ser un riesgo teórico a un objetivo automatizado. No hace falta que alguien “quiera atacar tu web”. Basta con que tu sitio responda “sí” cuando un bot pregunta: “¿tienes esta versión vulnerable?”.
El mito del sitio pequeño
“Mi web es pequeña, nadie va a atacarla”. Esta frase merece un lugar en el museo de las frases que preceden a una factura grande.
Los bots no discriminan por vanidad. No les importa si vendes cursos, tornillos, asesoría legal o mermeladas artesanales. Un sitio pequeño puede servir para enviar spam, alojar phishing, distribuir malware, consumir recursos del servidor, crear backlinks fraudulentos o pivotar hacia otros servicios. Para un atacante automatizado, tu web no es una marca: es infraestructura.
Es cruel, pero liberador. No te atacan porque seas importante. Te atacan porque estás disponible.
Rendimiento, SEO y experiencia de usuario 🚀
La seguridad suele llevarse los titulares, pero el rendimiento es el deterioro silencioso que se nota en la caja registradora. Un WordPress desactualizado puede volverse lento no por una única causa, sino por una suma de fricciones: scripts antiguos, plugins pesados, consultas ineficientes, incompatibilidades con PHP, cachés mal configuradas, recursos bloqueantes y bases de datos con residuos.
La lentitud de un sitio web es como humedad en una pared: al principio parece estética; después descubres que venía de una tubería rota.
Cómo afecta al SEO
Google no castiga directamente a una web por “no actualizar WordPress”. No hay un agente secreto del buscador revisando tu panel. Pero sí evalúa señales que pueden empeorar como consecuencia del abandono:
- Tiempo de carga elevado, especialmente en móvil.
- Mala experiencia de usuario, con botones que fallan, elementos que se desplazan o scripts que bloquean la interacción.
- Errores 500, 404 o problemas de rastreo.
- Contenido inyectado por malware, que puede arruinar la reputación del dominio.
- Advertencias de seguridad en navegadores o resultados de búsqueda.
- Problemas de indexación causados por plugins SEO obsoletos o configuraciones rotas.
Y si el sitio es una tienda online, el asunto deja de ser técnico y se vuelve comercial. Un checkout lento es un vendedor bostezando frente al cliente. Un error en el pago es una puerta cerrada con el cartel de “abierto”.
Core Web Vitals y mantenimiento
Las métricas de experiencia de página —como Largest Contentful Paint, Interaction to Next Paint y Cumulative Layout Shift— no dependen únicamente de tener WordPress actualizado. Influyen el hosting, el diseño, las imágenes, los scripts de terceros y la estrategia de caché. Pero las actualizaciones pueden incluir mejoras de rendimiento en el núcleo, en el editor, en la carga de recursos y en plugins críticos.
No actualizar durante un año equivale a rechazar mejoras gratuitas y luego preguntarse por qué la web corre como si llevara botas mojadas.
Compatibilidad con plugins, temas, PHP y hosting 🧩
WordPress no vive solo. Depende de PHP, MySQL o MariaDB, servidor web, certificados SSL, librerías, APIs, navegadores, servicios externos y, en muchos casos, constructores visuales. La compatibilidad es una conversación entre piezas. Si una pieza se queda hablando en 2023 y otra ya responde en 2025, empiezan los malentendidos.
Aquí aparece una antítesis incómoda: actualizar con frecuencia puede dar pequeños sustos; no actualizar puede preparar un susto monumental.
PHP: el motor que muchos olvidan
PHP es el lenguaje sobre el que corre WordPress. Las versiones antiguas de PHP dejan de recibir soporte activo y parches de seguridad con el tiempo. Además, las versiones modernas suelen ofrecer mejor rendimiento. Pasar de una versión vieja a una actual puede mejorar notablemente la velocidad, pero también revelar plugins que no estaban preparados.
Por eso conviene actualizar de manera gradual y con pruebas. No se trata de lanzarse desde un tejado con una capa. Se trata de usar escaleras.
WooCommerce y sitios transaccionales
Si tu sitio usa WooCommerce, reservas, membresías, LMS o pagos recurrentes, el abandono es más delicado. Aquí no hablamos solo de páginas informativas. Hablamos de pedidos, impuestos, pasarelas de pago, emails transaccionales, stock, cupones y datos de clientes.
Un año sin actualizar WooCommerce o sus extensiones puede provocar:
- Errores en el proceso de compra.
- Problemas con pasarelas de pago como Stripe, PayPal o Redsys.
- Incompatibilidades con plantillas de email.
- Fallos en impuestos, envíos o cálculo de descuentos.
- Riesgos relacionados con datos personales y cumplimiento normativo.
En una web corporativa, una caída molesta. En una tienda online, una caída factura en negativo.
El efecto dominó: cuando una actualización ya no basta
Una de las consecuencias más subestimadas de ignorar WordPress durante un año es que el regreso no siempre consiste en pulsar “actualizar todo”. Ojalá. Sería hermoso, casi bíblico. Pero los sitios web, como los cajones de cables, rara vez premian la ingenuidad.
Cuando se acumulan demasiadas versiones pendientes, pueden aparecer conflictos encadenados:
- Actualizas el núcleo de WordPress.
- El tema antiguo no es compatible con el nuevo editor o con funciones recientes.
- Actualizas el tema.
- Se rompen personalizaciones hechas directamente en archivos del tema padre.
- Actualizas plugins.
- Uno de ellos requiere una versión superior de PHP.
- Actualizas PHP.
- Otro plugin antiguo deja de funcionar.
Y así, como una fila de fichas de dominó cayendo en una habitación silenciosa, una tarea simple se transforma en intervención quirúrgica.
El coste real de aplazar las actualizaciones 💸
El mantenimiento WordPress parece caro hasta que se compara con la recuperación de un sitio comprometido. La prevención suele ser una factura modesta y aburrida. La emergencia, en cambio, llega con sirenas.
El coste de ignorar actualizaciones durante un año puede aparecer en varias capas:
| Tipo de coste | Ejemplo | Consecuencia |
|---|---|---|
| Técnico | Limpieza de malware, restauración de backups, revisión de archivos y base de datos. | Más horas de desarrollo y seguridad. |
| Comercial | Caída de tienda online o formularios que no envían leads. | Pérdida directa de ventas y oportunidades. |
| SEO | Contenido spam indexado, redirecciones maliciosas o pérdida de velocidad. | Caída de tráfico orgánico y pérdida de autoridad. |
| Reputacional | Usuarios viendo advertencias de navegador o antivirus. | Desconfianza difícil de medir y más difícil de reparar. |
| Legal | Exposición de datos personales o formularios inseguros. | Riesgos de cumplimiento, especialmente bajo normativas de protección de datos. |
Hay un momento, curioso y algo humillante, en el que el propietario de una web descubre que “ahorrar en mantenimiento” era solo posponer el gasto con intereses. Como quien no cambia el aceite del coche porque todavía arranca. Sí, arranca. Hasta que el motor decide escribir su propio testamento.
Señales de que tu WordPress ya está pagando el abandono
No todas las webs desactualizadas muestran síntomas evidentes, pero hay indicios que conviene tomar en serio. Algunos son discretos; otros entran con botas embarradas.
- El panel de WordPress muestra muchas actualizaciones pendientes.
- El sitio carga más lento que antes sin una razón clara.
- Aparecen usuarios administradores desconocidos.
- Google Search Console detecta páginas extrañas, spam o errores de cobertura.
- El navegador muestra advertencias de seguridad.
- El hosting avisa de consumo anómalo de CPU o envío masivo de emails.
- Los formularios dejan de enviar correos correctamente.
- El editor visual se queda en blanco o no guarda cambios.
- Aparecen archivos sospechosos en carpetas como
/wp-content/uploads/. - El archivo
.htaccesscambia sin explicación. - Hay redirecciones a sitios ajenos desde móvil, pero no desde escritorio.
Atención: muchas infecciones modernas intentan ocultarse. Algunas solo se activan para visitantes no autenticados, usuarios móviles o tráfico procedente de buscadores. Que tú no veas el problema desde tu ordenador no significa que el problema no exista.
Cómo recuperar un WordPress abandonado durante un año 🛠️
Si tu sitio lleva doce meses sin actualizar, no conviene entrar al panel y pulsar todos los botones como quien toca timbres en un edificio desconocido. La recuperación debe ser ordenada, verificable y, si el sitio es importante para el negocio, realizada primero en un entorno de pruebas.
1. Haz una copia de seguridad completa
Antes de cualquier cambio, crea un backup completo de archivos y base de datos. No basta con confiar en “el hosting hace copias”. Verifica que existen, que son recientes y que pueden restaurarse.
Un backup que no se ha probado es más una esperanza que una herramienta.
- Exporta la base de datos.
- Descarga archivos del sitio, especialmente
wp-content. - Guarda configuración del servidor, si aplica.
- Documenta versiones actuales de WordPress, PHP, tema y plugins.
2. Crea un entorno de staging
El staging es una copia del sitio donde puedes probar actualizaciones sin romper producción. Para webs corporativas sencillas puede parecer excesivo. Para tiendas online, membresías o sitios con tráfico relevante, es una medida básica.
Actualizar directamente en producción después de un año de abandono es como reparar un avión durante el vuelo. Admirable, quizá; sensato, no mucho.
3. Audita plugins y temas antes de actualizar
No todos los plugins merecen sobrevivir. Revisa:
- Cuándo fue la última actualización del plugin.
- Si es compatible con tu versión objetivo de WordPress.
- Si tiene vulnerabilidades conocidas.
- Si realmente se usa en el sitio.
- Si existe una alternativa mejor mantenida.
Eliminar plugins innecesarios es una de las formas más simples de mejorar seguridad WordPress. Cada plugin es una puerta potencial. Algunas puertas llevan a salones preciosos; otras, a sótanos que nadie quiere inspeccionar.
4. Actualiza por capas, no a ciegas
Un orden razonable puede ser:
- Comprobar salud del servidor y versión de PHP.
- Actualizar copias de seguridad y staging.
- Actualizar plugins críticos de seguridad o compatibilidad.
- Actualizar tema, preferiblemente usando tema hijo para personalizaciones.
- Actualizar núcleo de WordPress.
- Actualizar WooCommerce y extensiones, si aplica, con pruebas específicas.
- Revisar base de datos y ejecutar actualizaciones pendientes de esquemas.
- Limpiar cachés y regenerar archivos CSS/JS si usas constructores visuales.
El orden exacto puede variar según el sitio, pero la idea permanece: avanzar con control. No correr. Internet ya corre bastante por nosotros.
5. Prueba funciones críticas
Después de actualizar, revisa lo que realmente importa:
- Inicio, páginas principales y navegación.
- Formularios de contacto y sus notificaciones.
- Proceso de compra completo en WooCommerce.
- Registro e inicio de sesión de usuarios.
- Pasarelas de pago en modo prueba o con transacciones controladas.
- Emails transaccionales.
- Búsqueda interna.
- Área privada, cursos, reservas o membresías.
- Versión móvil.
- Indexación básica y etiquetas SEO.
6. Escanea malware y revisa integridad
Si el sitio estuvo un año abandonado, actualizar no basta. Un atacante podría haber dejado puertas traseras. Conviene escanear archivos, revisar usuarios administradores, permisos, tareas cron, archivos modificados y tablas sospechosas.
Herramientas como Wordfence, Sucuri SiteCheck, Patchstack, MalCare o escáneres del hosting pueden ayudar. Ninguna herramienta sustituye al criterio técnico, pero son linternas útiles en un sótano oscuro.
7. Revisa logs del servidor
Los logs pueden mostrar errores PHP, intentos de acceso, rutas atacadas, consumo anómalo o endpoints vulnerables. Es una parte menos glamourosa del mantenimiento, sí. Pero en los logs, como en los diarios personales, se confiesan cosas que la interfaz oculta.
Buenas prácticas de mantenimiento WordPress para propietarios y desarrolladores ✅
La solución no es vivir con miedo al botón de actualizar. La solución es tener un sistema. La seguridad no debería depender de un recuerdo nervioso cada tres meses, sino de un proceso claro.
| Frecuencia | Tarea recomendada |
|---|---|
| Semanal | Revisar actualizaciones de plugins y temas, comprobar backups, monitorizar seguridad básica. |
| Mensual | Actualizar en staging si el sitio es crítico, revisar rendimiento, limpiar base de datos con prudencia. |
| Trimestral | Auditoría de plugins, revisión de usuarios, permisos, logs y compatibilidad PHP. |
| Semestral | Prueba de restauración de backup, revisión de arquitectura, optimización avanzada. |
| Anual | Evaluación estratégica: tema, hosting, stack técnico, seguridad, SEO técnico y experiencia de usuario. |
Política mínima de seguridad
- Usa contraseñas fuertes y gestor de contraseñas.
- Activa autenticación de dos factores para administradores.
- Limita intentos de inicio de sesión.
- Elimina usuarios innecesarios.
- No uses “admin” como usuario principal.
- Instala solo plugins necesarios y bien mantenidos.
- Evita temas pirateados o plugins nulled; son caramelos con veneno.
- Mantén backups externos, no solo en el mismo servidor.
- Configura un firewall de aplicación web si el proyecto lo justifica.
- Monitoriza cambios de archivos y actividad administrativa.
Cómo decidir si una actualización debe aplicarse ya o esperar
No todas las actualizaciones tienen la misma urgencia. Un parche de seguridad no merece el mismo trato que una mejora estética menor. La madurez técnica consiste en distinguir.
- Actualizaciones de seguridad: aplicar cuanto antes, idealmente tras backup y prueba rápida.
- Actualizaciones menores del núcleo: suelen ser seguras y muchas instalaciones las aplican automáticamente.
- Versiones mayores de WordPress: probar primero si el sitio usa muchos plugins, constructores o funciones personalizadas.
- WooCommerce: probar siempre en staging si la tienda está activa.
- Plugins críticos: revisar changelog y compatibilidad.
- Temas con personalizaciones: confirmar uso de tema hijo antes de actualizar.
Leer el changelog puede parecer una tarea árida, pero a veces una línea en ese registro evita tres horas de caos. Es como mirar el pronóstico antes de salir sin paraguas: no detiene la lluvia, pero reduce el ridículo.
Mitos frecuentes sobre las actualizaciones de WordPress
“Si actualizo, se rompe la web”
Puede pasar. Pero si una actualización rompe tu web, la actualización no siempre es la culpable; a menudo revela una fragilidad previa. Es como culpar al médico por descubrir la fiebre.
“Mi hosting se encarga de todo”
Algunos hostings gestionados hacen un trabajo excelente: backups, firewall, actualizaciones controladas, staging, monitorización. Otros solo ofrecen un panel bonito y buenos deseos. Conviene saber qué incluye exactamente tu plan.
“No necesito actualizar porque no cambio contenido”
La web no vive aislada porque tú no publiques. El servidor cambia, los bots cambian, las vulnerabilidades se publican, los navegadores evolucionan. La inmovilidad editorial no equivale a inmovilidad técnica.
“Tengo un plugin de seguridad, estoy cubierto”
Un plugin de seguridad ayuda, pero no absuelve. Puede bloquear ataques, detectar cambios y endurecer accesos, pero no convierte software vulnerable en software sano. Poner una alarma en una casa sin puerta sigue siendo una apuesta peculiar.
Una breve historia de una web que “funcionaba perfectamente”
Hace años revisé una web de una pequeña empresa familiar. Vendían productos muy específicos, de esos que uno no busca hasta que los necesita con urgencia. La página era sobria, casi tímida. El dueño me dijo una frase que he escuchado muchas veces: “No la hemos tocado porque iba bien”.
Y era cierto. Iba bien. Como va bien una nevera vieja hasta que una madrugada decide convertirse en acuario.
Tenía más de treinta plugins, un tema premium abandonado, PHP antiguo y un formulario que enviaba datos a una cuenta de correo que ya no existía. No había malware visible. No había drama. Pero había una especie de cansancio técnico en cada rincón. Actualizarla no fue difícil, pero tampoco fue inmediato. Hubo que sustituir plugins, rehacer plantillas, limpiar tablas y configurar copias. Al final quedó mejor, más rápida, más segura. El dueño, mirando la nueva velocidad, dijo: “Pensé que la web era lenta porque Internet era así”.
Me acordé de eso hace poco al esperar un tren que llegó tarde sin pedir disculpas, como si la puntualidad fuera una opinión. Hay sistemas que se degradan tan lentamente que confundimos su deterioro con normalidad.
¿Cuándo conviene reconstruir en lugar de actualizar?
A veces, después de un año —o varios— sin mantenimiento, actualizar no es la mejor inversión. Si el sitio arrastra un tema obsoleto, plugins abandonados, personalizaciones mal hechas y una estructura SEO débil, puede ser más razonable reconstruir.
Conviene valorar una reconstrucción si:
- El tema ya no recibe soporte.
- El constructor visual está descontinuado o genera demasiado código.
- Hay plugins imprescindibles abandonados.
- La web no cumple objetivos comerciales actuales.
- El rendimiento es pobre incluso tras optimización.
- La arquitectura de contenidos está desordenada.
- Hay historial de infecciones recurrentes.
- No existe documentación ni control de cambios.
Actualizar conserva. Reconstruir replantea. Una opción repara el tejado; la otra pregunta si la casa está en el lugar correcto.
Checklist profesional para un WordPress sano 🧾
Si quieres convertir el mantenimiento en rutina y no en incendio, esta lista es un buen punto de partida:
- Backup automático diario o semanal según frecuencia de cambios.
- Backups almacenados fuera del servidor principal.
- Prueba periódica de restauración.
- Entorno de staging disponible.
- Actualizaciones revisadas semanalmente.
- Plugins innecesarios eliminados, no solo desactivados.
- Usuarios administrativos limitados.
- 2FA activo para administradores.
- PHP en versión soportada por el hosting y compatible con el sitio.
- Certificado SSL vigente.
- Monitorización de uptime.
- Revisión de Search Console.
- Escaneo de malware y vulnerabilidades.
- Optimización de base de datos con criterio.
- Política clara antes de actualizar WooCommerce o plugins críticos.
- Documentación de cambios importantes.
Entonces, ¿qué pasa si ignoras las actualizaciones durante un año?
Pasa que aumentas tu superficie de ataque. Pasa que conviertes pequeñas tareas previsibles en problemas inciertos. Pasa que el rendimiento puede degradarse, el SEO puede resentirse y la compatibilidad puede quebrarse justo cuando menos convenga. Pasa, sobre todo, que entregas el control del calendario a otros: a atacantes, a errores acumulados, a cambios del servidor, a plugins que ya no esperan por ti.
Un WordPress actualizado no es invulnerable. Sería ingenuo decirlo. Pero un WordPress abandonado durante un año juega con desventaja desde el primer minuto. La diferencia entre mantenimiento y abandono no es la diferencia entre peligro y seguridad absoluta; es la diferencia entre navegar con cartas actualizadas y avanzar de noche siguiendo un mapa mojado.
Si tu sitio lleva meses sin recibir atención, no entres en pánico. Tampoco lo dejes para “cuando haya tiempo”, esa provincia imaginaria donde van a morir tantas buenas intenciones. Haz copia, prueba, audita, actualiza, mide. Y luego convierte el cuidado en hábito.
Porque una web profesional no se mantiene sola. Respira, cambia, envejece, protesta. Y cuando se la cuida bien, también devuelve algo raro y valioso: silencio. Ese silencio elegante de las cosas que funcionan. 🔧✨